 sudy_freak
pon 13.4.2026 12:06
Ostale softverske teme
CPU-Z i HWmonitor malware
sudy_freak
pon 13.4.2026 12:06
 ihush
pon 13.4.2026 12:33
sudy_freak kaže...
..
Eskalirano je i problem je navodno odmah riješen, ali šteta je već učinjena. Kako na zahvaćenim računalima, tako i na reputaciji alata.
-problem riješen? ovisi što vidiš kao problem, .. :) ja vidim nešto drugo.
-prvo dodatni info (ne da mi se gledati yt klipić, ne znam što se u njemu navodi..), navodi se konkretno izvor cpuid-website, važno, jer češće izvor može biti neki drugi-treći site za takve free stvari.. a što pak otvara mogućnost da nije slučajno, meni važnije.
-drugo, važno, win-defender-av, je uredno blokirao-javljao.. upravo tako je i primjećen problem, ne neki bijeli šeširi-hakeri-stručnjaci nego klasa običnih juzera koja je prijavila problem.. dakle, prakički bezopasno osim za one koji nemaju nikakvu zaštitu-av, kojeg defaultno win ima.. a tad opet podpitanja koja s tim mogu imati veze-relacije, tko bi mogao biti iza, želje-razlozi-ciljevi.. tj da neka recimo velesila npr kina-rusija, želi upasti u računala zapada, hoće li koristiti vektor kojeg blokira običan defaultni av, dok ga recimo čisto logički možda poželi koristiti npr microsoft za pirat win juzere? .. onak, dok ne znamo tko stoji iza, moguće ideje-pitanja..
-kad se te dvije važne info spoje, što daju, kriterij-pitanja.. i moja preporuka, dok se ne dokaže drugačije, ne koristiti do daljnjeg cpuid alate, odbaciti ih kao smeće, kao CC.. jer vlasnici, pogotovo za free alate, prečesto požele nekako zaraditi, unovčiti, .. i ponekad to naprave, a tad im se više ne smije vjerovati, tj idući put možda defender neće biti dovoljan, rizik, dok takvih alata ima dovoljno i sigurnije je preskočiti rizične.
-povjerenje.. reputacija, dugo se gradi, ruši se trenutno. .. usa-nato-trump? bilo što, tj kriterij je isti.
-problem nije eskalirao, banalno-lako.. dok ja ne vidim da je nešto riješeno.. tj ok, fixano, više ne šire malware.. vraćeno na normalno, ono važnije je što mora usljediti, odgovor tko-kako-zašto je do malwarea došlo, ne samo da više nije širenje, da je pokrpano.. jer je to nevažno-banalno, jer uz antivirus nikad ni nije bilo problem, tj ja problem vidim ako na tome priča stane, tj problem ako ne dobijemo odgovore... no obično ih ne dobijemo, što će reć, obično su iza dovoljno jaki-važni igrači pa da se o tome šuti, tj da su kina-rusija kao dežurni krivci koje se želi optužiti, tad bi mediji to i navodili.. što će reć, tišina koja se nakon incidenata često dogodi često nešto govori.. ujkosem, microsoft.. netko tko to može, prdnuti a da ostali šute, trump u politici-diplomaciji, dok se ne kaže dosta kao što radi canada..
edit: i da, ispustio sam (po meni najvažniji detalj..) opet, govori se o modificiranom linku za download, dakle drugi website, no ne govori se koji, adresa.. kad se tako nešto 'slučajno' ispusti, meni to nije normalno, ok, .. postoji razlog.
+ da je to klasični remote-trojan, stx-rat.
.. onak, dvije bitne 'sitnice' ispuštene, tišina..
 rambox
uto 14.4.2026 14:49
sudy_freak kaže...
Ne znam gdje da stavim ovu temu, ali znam da su ovo jako popularni alati pa možda vrijedno opreza.
CPU-Z i HWmonitor su bili žrtvom malware napada gdje su preko službenih kanala ubacili malware u instalacijski zip.
CPU-Z and HWMonitor are Malware!?
Eskalirano je i problem je navodno odmah riješen, ali šteta je već učinjena. Kako na zahvaćenim računalima, tako i na reputaciji alata.
Pa to je ipak bio skoro pa Malwertising napad, iako "pametne glave ili hrastove bukve tvrde da to ni tak".Udar nije bio u klasičnom zelenom stilu, ali je vrlo slično s obzirom na viđeno stanje dok je CPUid stranica i bila razvaljena.Kompromitirana stranica tako obično i izgleda, barem je tak izgledala kad je ovaj čova na videu testiral.Nije normalno da imaš ovako više download gumba(nebitno šta se nudi)na sve strane, to je zelena klasika kad je ekipa uz reklame okačila svašta na nekakvu stranicu.To je ono što se vidjelo u video ili konkretna fotka.Človek na videu očito nema aktivan Adblock, tako to izgleda obično bez obzira jel stranica natrpana zelenim ili samo klasičnim reklamnim smečem.
https://www.youtube.com/watch?v=fqLDMyAtFYs
Eto kako to izgleda danas, nema više nekoliko gumba za download pitaj boga čega=namjerno sam kod sebe isključil AdGuard.Zato imaš koš dosadnih reklama, i zato je danas aktivan Adblock obavezan u svakom browseru.
https://forum.bug.hr/forum/topic/komentari-it-vijesti-stari-web/hrvati-opet-zrtve-ransomwarea/232314.aspx?page=0&jumpto=4835979&sort=asc&view=flat
CPUid ima sreče i to viška, da je ekipa mislila ozbiljno onda bi im podmetnula/zapakirala Ransomware u software ili na web stranicu.
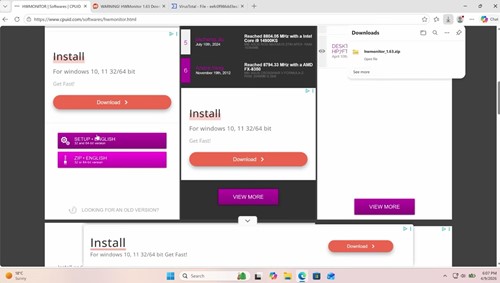
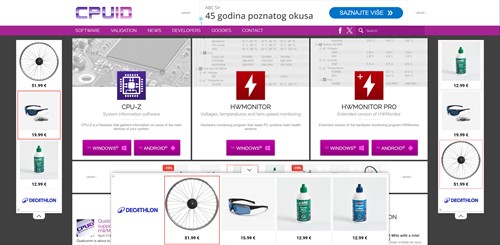
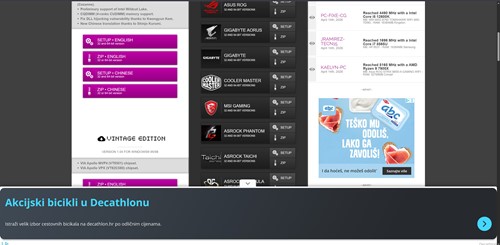

Ne znam gdje da stavim ovu temu, ali znam da su ovo jako popularni alati pa možda vrijedno opreza.
CPU-Z i HWmonitor su bili žrtvom malware napada gdje su preko službenih kanala ubacili malware u instalacijski zip.
CPU-Z and HWMonitor are Malware!?
Eskalirano je i problem je navodno odmah riješen, ali šteta je već učinjena. Kako na zahvaćenim računalima, tako i na reputaciji alata.